เราใช้คุกกี้เพื่อทำให้ประสบการณ์ของคุณดีขึ้น เพื่อให้สอดคล้องกับคำสั่งใหม่ของ e-Privacy เราจำเป็นต้องขอความยินยอมจากคุณในการตั้งค่าคุกกี้ เรียนรู้เพิ่มเติม
เมนู Toggle
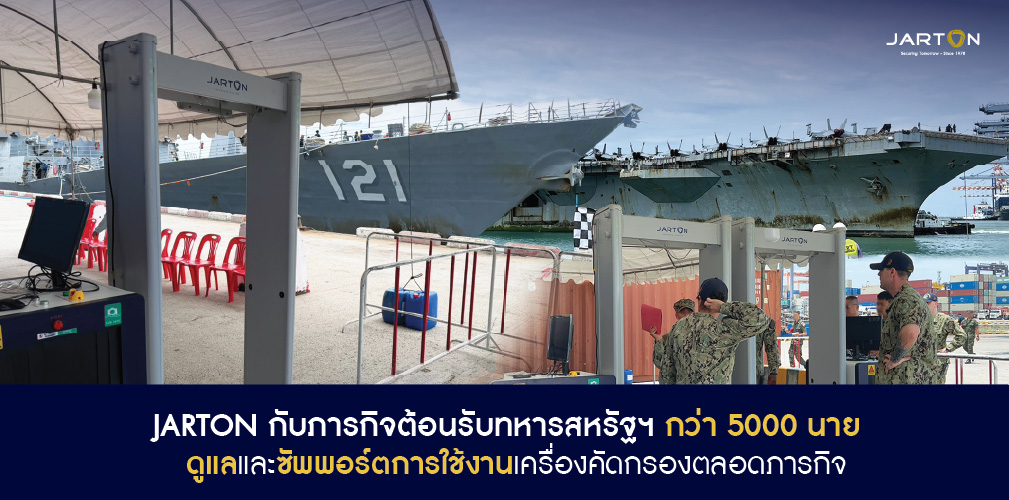
เมื่อวันที่ 2 กันยายน 2569 จาร์ตัน กรุ๊ป ได้นำระบบตรวจสอบความปลอดภัย...
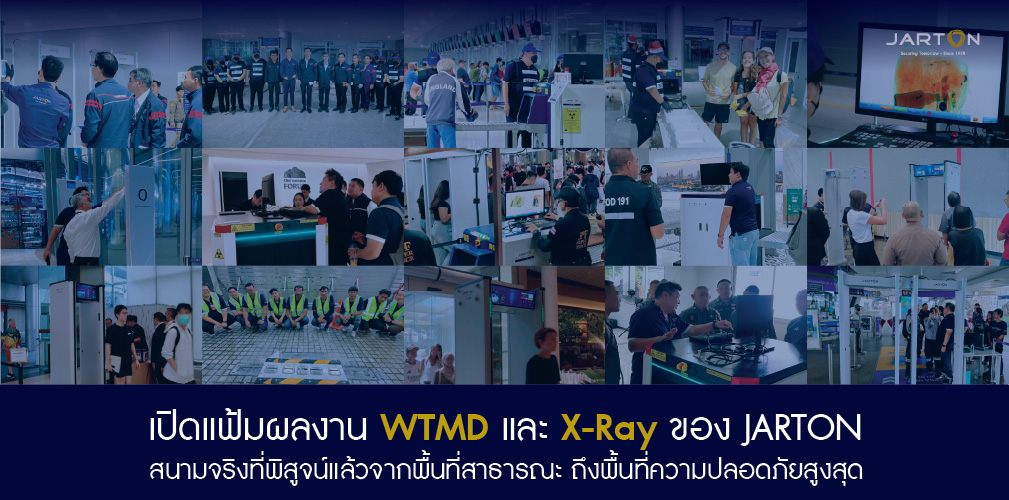
JARTON คือตัวแทนจำหน่ายและให้เช่า Walk Through Metal Detector...
เวลาพูดถึง...
ในช่วงปี 2024-2025 ที่ผ่านมา JARTON ขอขอบพระคุณลูกค้าทุกท่านที่ให้ความไว้วางใจเลือกใช้บริการ Walk Through Metal...

HTTP กับ HTTPS ต่างกันที่การเข้ารหัส HTTP ส่งข้อมูลแบบเปิดโล่งเหมือนโปสการ์ด ใครที่อยู่ระหว่างทางก็อ่านได้ ส่วน HTTPS (S = Secure) ล็อกข้อมูลด้วย SSL/TLS ก่อนส่ง และตรวจยืนยันตัวตนของเว็บด้วยใบรับรองดิจิทัล คนที่ดักได้กลางทางจะเห็นแค่ข้อมูลที่อ่านไม่ออก
ดูที่แถบด้านบนสุดของเบราว์เซอร์ตอนนี้เลย "ต่างกันแค่ตัว S ตัวเดียว แต่ความปลอดภัยต่างกันคนละโลก"
ช่องที่คุณพิมพ์ชื่อเว็บ หรือพิมพ์คำค้นใน Google ทุกเช้า หน้าชื่อเว็บมีตัวอักษรเล็กๆ อยู่ชุดหนึ่ง ที่คุณคลิกผ่านวันละหลายร้อยครั้งแต่ไม่เคยมอง
ถ้าเป็น http:// แปลว่า รหัสผ่าน อีเมล ใบเสนอราคา หรือไฟล์ TOR ที่คุณกดส่ง เดินทางแบบเปิดโล่ง ใครที่อยู่ในเส้นทางก็อ่านได้หมด
ถ้าเป็น https:// ข้อมูลจะถูกล็อกไว้ก่อนออกจากเครื่องคุณ
HTTP (Hypertext Transfer Protocol) คือ "ภาษากลาง" ที่เบราว์เซอร์ใช้คุยกับเว็บเซิร์ฟเวอร์ คุณขอหน้าเว็บ เซิร์ฟเวอร์ก็ส่งหน้าเว็บกลับมา ปัญหาคือ HTTP ทำงานที่พอร์ต 80 และส่งข้อมูลแบบ Clear Text ที่ไม่มีการเข้ารหัส จึงถูกดักจับได้ง่าย ลองนึกภาพโปสการ์ด 1 ใบ กว่าจะถึงมือผู้รับต้องผ่านบุรุษไปรษณีย์ ผ่านศูนย์คัดแยก ผ่านรถขนส่ง ทุกคนที่หยิบขึ้นมาอ่านข้อความได้หมด บนโลกออนไลน์ "คนระหว่างทาง" ก็คือ Wi-Fi ร้านกาแฟ, Router ในออฟฟิศ, ผู้ให้บริการอินเทอร์เน็ต หรือแฮกเกอร์ที่แอบอยู่ในเครือข่ายเดียวกับคุณ
HTTPS = HTTP + Secure คือ HTTP ตัวเดิมที่มีเกราะ SSL/TLS ห่อไว้อีกชั้น มาตรฐานนี้ระบุไว้ใน RFC 2818 และใช้พอร์ต 443 แทนพอร์ต 80
ตัว S ทำงาน 2 อย่างพร้อมกัน
ยืนยันตัวตน (Authentication): เบราว์เซอร์ตรวจ "บัตรประชาชนดิจิทัล" ของเว็บ หรือ SSL Certificate ว่าเป็นเว็บที่อ้างตัวจริง
สมมติคุณไปฝากของมีค่าที่ธนาคาร (ทั้งหมดนี้จบในเสี้ยววินาที ทุกครั้งที่คุณเปิดเว็บที่เป็น HTTPS)
| หัวข้อ | HTTP | HTTPS |
|---|---|---|
| ภาพเปรียบเทียบ | โปสการ์ด ใครก็อ่านได้ | ซองปิดผนึกในตู้เซฟ |
| พอร์ตมาตรฐาน | 80 | 443 |
| การเข้ารหัส | ✕ ไม่มี (Clear Text) | ✓ SSL/TLS |
| ยืนยันตัวตนเว็บ | ✕ ไม่มี | ✓ ผ่าน SSL Certificate |
| ความเสี่ยงถูกดักข้อมูล / ปลอมแปลงหน้าเว็บ | สูง | ต่ำ (ถ้าตั้งค่าถูก) |
| สิ่งที่เบราว์เซอร์แสดง | "Not Secure" / คำเตือนเต็มหน้า | ไอคอนการเชื่อมต่อปลอดภัย |
| ผลต่อ SEO | เสียเปรียบ | Google นับเป็นสัญญาณจัดอันดับ |
| ต้องดูแลต่อเนื่อง? | ไม่ต้อง (เพราะไม่มีอะไรให้ดูแล) | ต้องต่ออายุใบรับรองตลอด |
| เหมาะกับองค์กรปี 2026 | ✕ ไม่ควรเหลือแล้ว | ✓ มาตรฐานขั้นต่ำ |
หลายองค์กรสอนพนักงานว่า "เห็น https หรือแม่กุญแจแล้วกดได้เลย" คำแนะนำนี้ล้าสมัยไปนานแล้ว ข้อมูลจาก APWG (Anti-Phishing Working Group) ชี้ว่า ในไตรมาส 4 ปี 2020 เว็บฟิชชิ่งถึง 84% ใช้ SSL และสัดส่วนนี้อยู่เหนือ 80% มาตลอด ยิ่งไปกว่านั้น ผลสำรวจที่ APWG อ้างถึงพบว่าผู้ตอบมากกว่า 80% เชื่อว่าแม่กุญแจหมายถึงเว็บที่ถูกต้องหรือปลอดภัย ซึ่งไม่จริงทั้งสองข้อ
HTTPS ทำให้การคุยกับมิจฉาชีพเป็นความลับ แต่คุณก็ยังคุยอยู่กับมิจฉาชีพคนเดิม
jart0n (เลขศูนย์) แทน jarton หรือโดเมนแปลกๆ อย่าง .xyz, .info ที่แอบอ้างชื่อแบรนด์ดังตั้งแต่ Chrome 154 ในเดือนตุลาคม 2026 เบราว์เซอร์จะเปิดค่า "Always Use Secure Connections" ให้ทุกคนอัตโนมัติ โดยลองโหลดทุกเว็บผ่าน HTTPS ก่อน และเตือนผู้ใช้ก่อนเข้าเว็บสาธารณะที่ไม่รองรับ ตอนนี้เว็บส่วนใหญ่พร้อมแล้ว Google ระบุว่าการโหลดหน้าเว็บบน Chrome เป็น HTTPS อยู่แล้ว 95–99% ขึ้นอยู่กับแพลตฟอร์ม แต่ 1–5% ที่เหลือมักเป็นของที่องค์กรลืม เช่น Landing Page แคมเปญเก่า, QR Code บนโบรชัวร์, ลิงก์ดาวน์โหลดแคตตาล็อก PDF หรือ Subdomain ที่ทีมเก่าทำทิ้งไว้ ตัวอย่างเช่น ลูกค้าสแกน QR Code บนบูธงานแสดงสินค้าของคุณ แล้วเจอคำเตือนเต็มจอก่อนเห็นสินค้า ความน่าเชื่อถือหายไปทันที
ตามมติ CA/Browser Forum Ballot SC-081v3 อายุสูงสุดของใบรับรอง TLS ลดเหลือ 200 วันตั้งแต่ 15 มีนาคม 2026 และจะลดเป็น 100 วันในมีนาคม 2027 และ 47 วันในมีนาคม 2029 แปลเป็นภาษาคนทำงาน: ใบรับรองที่ต่อไว้ช่วงกลางเดือนมีนาคม จะเริ่มหมดอายุพร้อมกันราวต้นเดือนตุลาคมนี้ ชนกับจังหวะที่ Chrome 154 เริ่มเตือนพอดี ถ้าองค์กรยังใช้วิธี "จดวันหมดอายุไว้ใน Excel" ภายในปี 2029 จะต้องต่ออายุแทบทุกเดือน ระบบ Manual แบบนี้จะไปต่อไม่ไหว


Login and Registration Form